关于 PHP 严重安全漏洞的升级提醒 & TigShop 开源商城系统 PHP 8.5 版本升级计划
各位 TigShop 商家朋友:
10 月 21 日,PHP 官方发布了新的安全更新,修复了两个 PHP 核心层面的安全漏洞:
- CVE-2026-109618
- CVE-2026-109619
两个漏洞的 CVSS v4.0 评分均为 9.2。TigShop 技术团队已经第一时间跟进官方公告,现将影响范围和升级建议同步给大家。
先说结论:无需恐慌,但建议完成更新
- 本次问题出现在 PHP 运行环境的底层内存和请求状态处理机制中,并不是 TigShop 商城业务代码自身出现了 漏洞。
- 漏洞评分虽然较高,但并不意味着所有网站都会被轻易入侵。根据 PHP 官方披露,漏洞利用还会受到服务器部署方式、PHP 配置、扩展、请求处理流程等因素影响。
- 其中,Apache mod_php 模式的风险相对最高,官方已经验证了不依赖具体业务代码的利用路径。常见的 Nginx + PHP-FPM 环境也在影响范围内,但实际利用通常需要更多触发条件。
- 因此,大家不必过度紧张。对于本次漏洞,最有效的处理方式就是将 PHP 运行环境升级到已经修复的版本。
TigShop 开源商城的商家朋友们需要做什么?
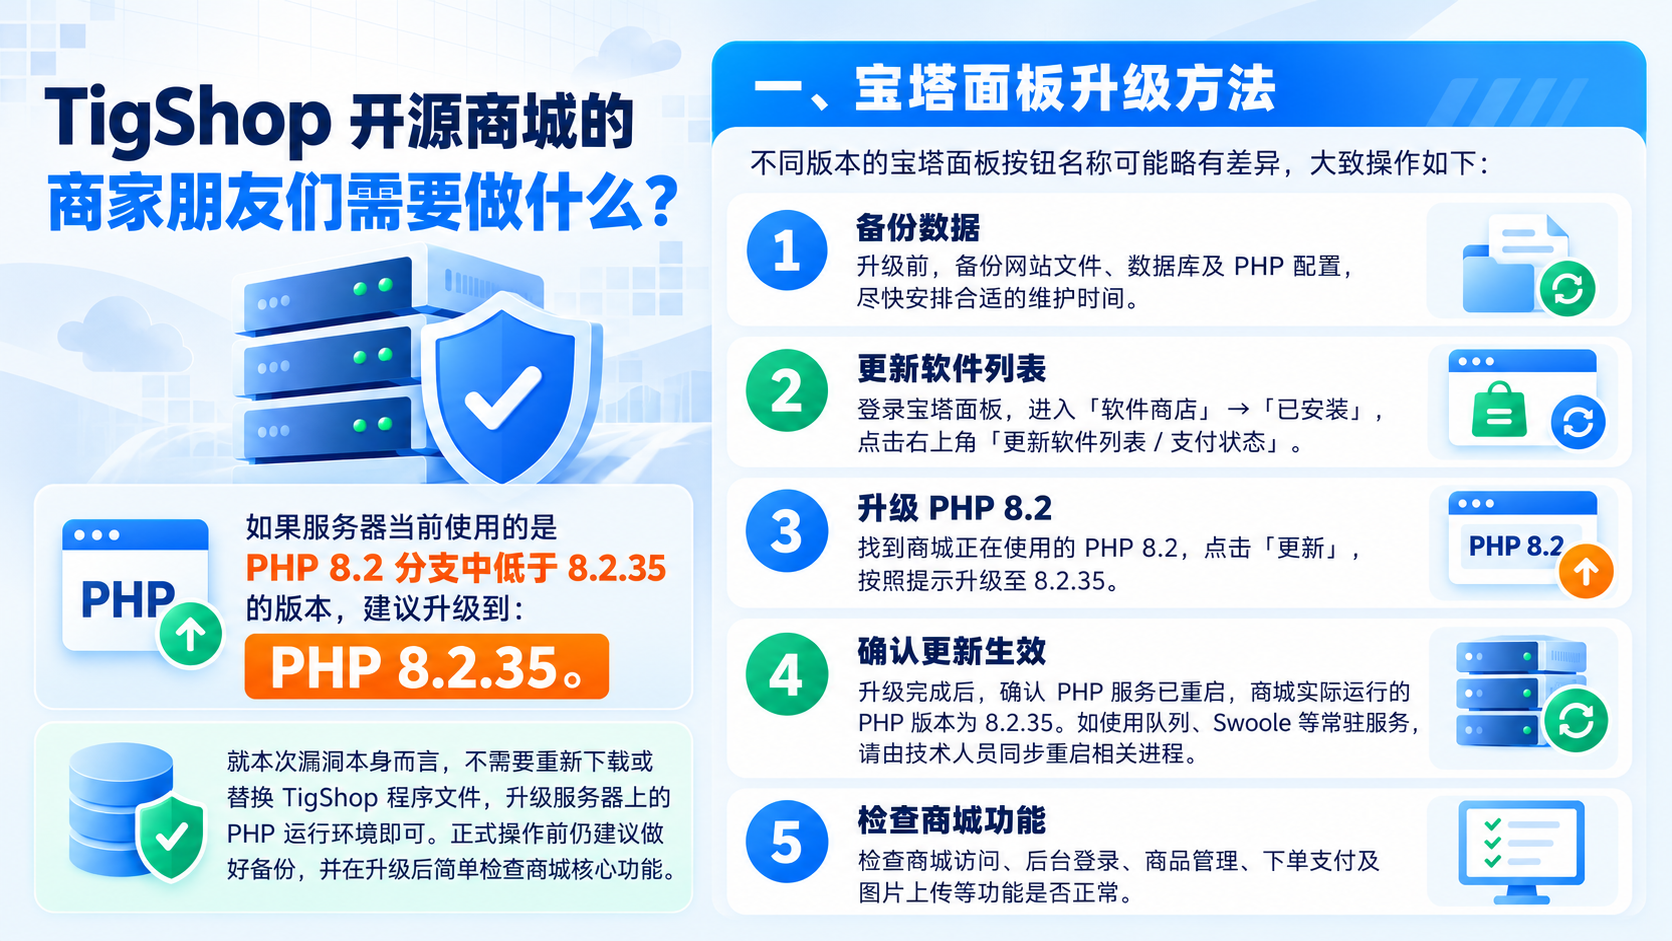
如果服务器当前使用的是 PHP 8.2 分支中低于 8.2.35的,建议升级到:PHP 8.2.35。
就本次漏洞本身而言,不需要重新下载或替换 TigShop 程序文件,升级服务器上的 PHP 运行环境即可。
1、宝塔面板升级方法
不同版本的宝塔面板按钮名称可能略有差异,大致操作如下:
- 备份数据
升级前,备份网站文件、数据库及 PHP 配置,尽快安排合适的维护时间。 - 更新软件列表
登录宝塔面板,进入「软件商店」→「已安装」,点击右上角「更新软件列表 / 支付状态」。 - 升级 PHP 8.2
找到商城正在使用的 PHP 8.2,点击「更新」,按照提示升级至 8.2.35。 - 确认更新生效
升级完成后,确认 PHP 服务已重启,商城实际运行的 PHP 版本为 8.2.35。如使用队列、Swoole 等常驻服务,请由技术人员同步重启相关进程。 - 检查商城功能
检查商城访问、后台登录、商品管理、下单支付及图片上传等功能是否正常。
二、宝塔面板操作步骤
如未看到更新入口,请先刷新软件列表;仍无法更新时,可联系技术支持协助处理。操作入口以实际面板显示为准。
使用 Docker、编译安装或其他部署方式的商家,请更新商城实际使用的 PHP 环境,并确认新版本已生效。如果服务器运行了多个 PHP 版本,也请一并检查,避免遗漏。
Tigshop 未来版本安排
熟悉 Tigshop 的老朋友都清楚,项目一直坚持采用行业前沿、高活跃度的技术栈。借此机会也向大家预告一下,目前我们正在推进 Tigshop 的 PHP 8.5 兼容适配,待测试验收完成,将同步放出通告与升级指引。
如有任何疑问,欢迎联系 TigShop 技术支持!
顺祝商祺!
TigShop 团队
2026 年 10 月 22 日